

Guia de avaliação: Este guia definitivo aborda a procura de um gravador de voz com IA em conformidade com a HIPAA para profissionais de saúde independentes que avaliam ferramentas de audição ambiente.
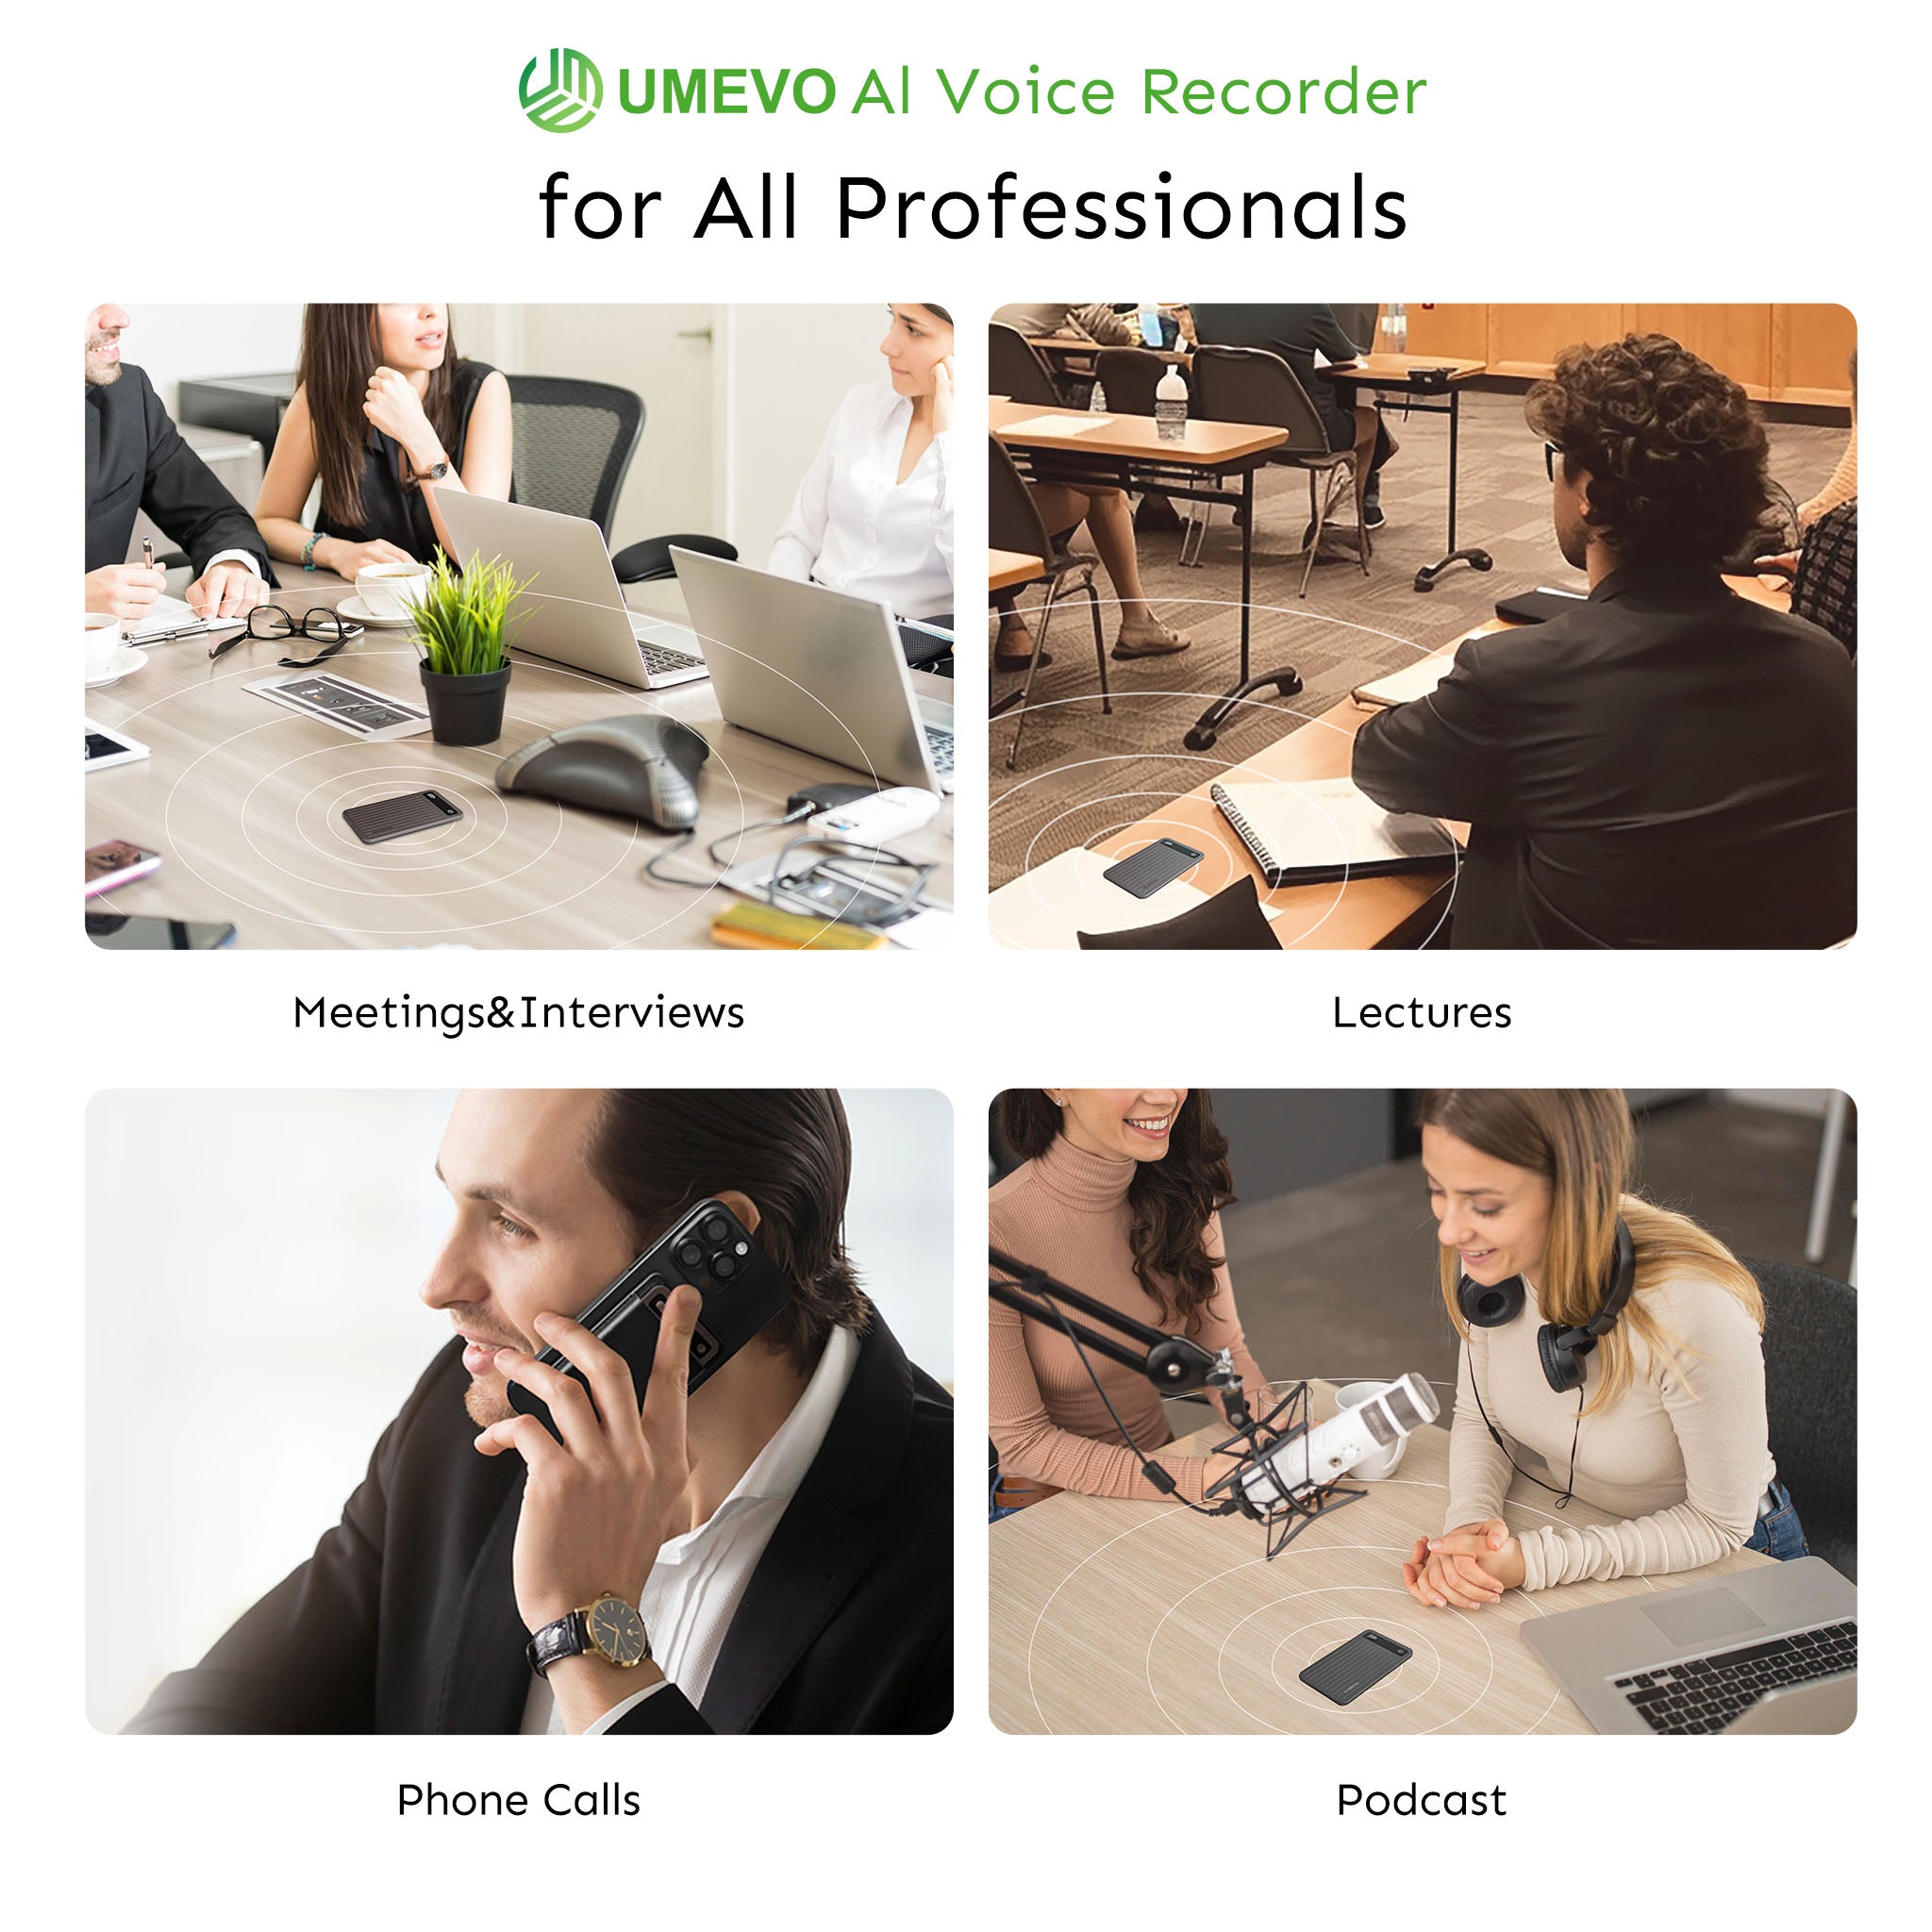
Um gravador de voz com IA em conformidade com a HIPAA exige mais do que encriptação AES-256 padrão e um Acordo de Parceiro de Negócios (BAA). Em 2026, a conformidade real exige uma Política de Retenção Zero para áudio bruto, exclusões explícitas do treino de Modelos de Linguagem de Grande Escala (LLM) e fluxos de trabalho na interface do utilizador que obriguem à revisão por parte do médico para evitar responsabilidade por alucinações da IA.
Os clínicos estão desesperados para eliminar o registo de dados durante o "tempo de pijama". No entanto, a adoção de um assistente de transcrição ambiente introduz novos riscos. Os profissionais independentes têm de gerir a tensão entre a eficiência operacional e a responsabilidade legal de recolher secretamente dados dos pacientes ou gerar exames físicos falsos.
O padrão de 2026: Assistentes de transcrição ambiente vs. ditado tradicional
A audição ambiente é o padrão de 2026 porque processa conversas com vários oradores de forma contextual, substituindo o ditado médico tradicional vs. gravadores de voz com IA que apenas transcreviam a fala direta.
O caso dos dados para a audição ambiente
De acordo com um estudo de janeiro de 2026 da JAMA Network Open, liderado pela UCSF, os médicos que utilizaram assistentes de transcrição com IA geraram cerca de 3 044 $ em receitas anuais adicionais e atenderam aproximadamente um paciente a mais por semana. A adoção desta tecnologia poupa aos clínicos uma média de 16 minutos por dia em tempo de documentação. Além disso, um estudo massivo da Kaiser Permanente publicado na NEJM Catalyst acompanhou 7 260 médicos em 2,5 milhões de encontros com pacientes, revelando que a IA ambiente poupou 15 791 horas de tempo de documentação.

Por que a IA moderna rompe com a conformidade tradicional
O software de ditado tradicional apenas traduzia a fala direta em texto. Os assistentes de transcrição ambiente modernos captam ambientes complexos, incluindo conversas cruzadas entre pacientes e familiares a falar na sala. Consequentemente, este áudio com vários oradores é processado através de Modelos de Linguagem de Grande Escala (LLM) baseados na nuvem, criando responsabilidades de privacidade inteiramente novas que os quadros da HIPAA tradicionais não previam.
Facto contra-intuitivo: Embora a maioria das pessoas pense que uma taxa de amostragem de áudio mais elevada é melhor, para o ditado de voz, 16 kHz é na verdade superior para a precisão da transcrição com IA porque isola as frequências vocais humanas e reduz a carga de processamento do ruído de fundo.
Será um BAA suficiente para a conformidade do gravador de voz com IA?
Um Acordo de Parceiro de Negócios é insuficiente porque não impede automaticamente que os fornecedores utilizem Informação de Saúde Protegida eletrónica (ePHI) para treinar os seus modelos de IA subjacentes.
O mito da "conformidade por marcação"
Muitos fornecedores comercializam as suas ferramentas como conformes simplesmente porque utilizam encriptação AES-256 e oferecem um BAA padrão. Isto é "conformidade por marcação". Um BAA é meramente uma base legal para a transmissão de dados; não protege uma clínica das práticas modernas de recolha de dados incorporadas nos acordos de processamento na nuvem.
O imperativo da "Política de Retenção Zero"
Em 2026, a conformidade real exige uma Política de Retenção Zero rigorosa. Isto significa que a aplicação não armazena o áudio real do paciente. O áudio bruto deve ser limpo e eliminado permanentemente imediatamente após a conclusão do processo de transcrição e sumarização.
A armadilha do treino do LLM
O Gabinete de Direitos Civis (OCR) do HHS afirma explicitamente que a Regra de Segurança da HIPAA rege a ePHI utilizada em dados de treino de IA. Enviar PHI para um LLM sem um Acordo de Parceiro de Negócios (BAA) de nível empresarial que exclua explicitamente o treino do modelo constitui uma divulgação não autorizada e uma violação da HIPAA.
Saiba Por que a IA no dispositivo é o futuro da transcrição segura para compreender como a proteção dos dados dos pacientes contra a recolha na nuvem se está a tornar o padrão da indústria.
Dica profissional: Pergunte sempre aos fornecedores se a transcrição é "processada na extremidade" (no dispositivo) ou "processada na nuvem". O processamento na nuvem exige cláusulas de exclusão do LLM significativamente mais rigorosas para garantir que os dados dos pacientes não são reintroduzidos no algoritmo do fornecedor.
Segurança operacional: Proteger a sua licença das "alucinações da IA"
A responsabilidade por alucinações da IA é um risco crítico porque a aceitação acrítica de notas geradas por IA transfere a responsabilidade legal por dados clínicos fabricados diretamente para o médico.
Aviso da Federação de Conselhos Médicos Estaduais (FSMB)
Quando um modelo de IA fabrica um dado clínico — como documentar um exame físico que nunca aconteceu — cria uma "alucinação da IA". A Federação de Conselhos Médicos Estaduais (FSMB) emitiu um relatório de política oficial afirmando explicitamente que "a falha em aplicar o julgamento humano a qualquer resultado da IA é uma violação dos deveres profissionais do médico". Os clínicos que sofrem de "fadiga de revisão crítica" correm o risco de responsabilidade grave por má prática se assinarem cegamente registos gerados por IA.
Fluxos de trabalho da UI que obrigam à revisão
Uma ferramenta em conformidade deve apresentar uma interface de utilizador que obrigue o clínico a rever os dados antes de estes entrarem no registo permanente. Isto garante que o prestador está a trabalhar no "topo da licença". Por exemplo, dispositivos como o UMEVO Note Plus utilizam um fluxo de trabalho de processamento de dupla camada. Deve executar primeiro a transcrição base antes que qualquer um dos modelos de sumarização avançados fique disponível, forçando uma etapa de revisão necessária do texto bruto antes de a IA estruturar a nota médica final.
Facto contra-intuitivo: Um assistente de transcrição com IA altamente preciso pode na verdade aumentar o risco de má prática se a sua interface de utilizador for demasiado fluida. O atrito na UI é uma funcionalidade de segurança necessária para forçar a verificação manual dos resultados do exame físico.
Escapar à "fadiga de copiar e colar" (sem sacrificar a segurança)
A integração nativa com o EHR é obrigatória porque o copiar e colar manual introduz graves riscos de incompatibilidade de dados e viola os protocolos modernos de salvaguarda de cibersegurança.
O perigo das pranchetas de terceiros
Mover texto de uma aplicação de IA de terceiros para um Registo Eletrónico de Saúde (EHR) cria "fadiga de copiar e colar". Mais importante ainda, é uma vulnerabilidade de segurança. De acordo com o recente Relatório de Cibersegurança da Saúde da Ponemon, 35% das organizações de saúde identificam a falha dos funcionários em seguir as políticas (como o copiar e colar inseguro de dados) como a principal razão por detrás da perda de dados, enquanto 60% relatam que a salvaguarda de dados sensíveis utilizados em sistemas de IA é altamente difícil.
Sincronização bidirecional segura
Para mitigar as vulnerabilidades da prancheta, os gravadores de voz com IA modernos devem utilizar sincronização bidirecional segura. Isto permite que o assistente de transcrição com IA comunique nativamente com o EHR, enviando notas SOAP estruturadas diretamente para os campos corretos do encontro do paciente sem depender da prancheta temporária do sistema operativo.
Dica profissional: Evite assistentes de transcrição com IA baseados na web que exigem que mantenha uma aba do navegador aberta ao lado do seu EHR. Procure ferramentas com sincronização bidirecional que utilizem os padrões HL7 ou FHIR para transferir dados de forma segura.
O checklist de interrogatório de fornecedores do profissional independente
Um checklist de interrogatório de fornecedores é essencial porque os profissionais independentes carecem dos departamentos de TI necessários para auditar manualmente a arquitetura da nuvem e as políticas de retenção de dados.

5 perguntas exatas a fazer ao seu representante de vendas
Antes de implementar qualquer ferramenta de audição ambiente, os profissionais independentes devem fazer estas perguntas específicas:
- “Os seus servidores processam na extremidade ou na nuvem?”
- “Qual é a sua política explícita sobre o treino do algoritmo com a PHI dos meus pacientes?”
- “Podem provar uma verdadeira 'Política de Retenção Zero' para áudio bruto?”
- “Como a sua IA distingue entre conversas cruzadas de pacientes e ruído de fundo?”
- “A sua UI obriga-me a rever fabricações da IA antes de enviar para o EHR?”

Compromissos entre hardware e software
Aplicações ambiente apenas de software como Nuance DAX continuam a ser o padrão da indústria para integração profunda com o Epic e são uma excelente escolha para sistemas hospitalares empresariais que exigem implementação em toda a rede. No entanto, para profissionais independentes que priorizam a configuração imediata, o controlo físico e a ausência de taxas de subscrição recorrentes, gravadores de IA dedicados baseados em hardware oferecem um caminho mais rentável.
Em testes de stress visuais de hardware dedicado, observámos que a qualidade do áudio bruto dos dispositivos ultrafinos é muitas vezes medíocre — soando ligeiramente abafado e metálico. No entanto, os especialistas apontam que este áudio é otimizado especificamente para transcrição com IA, não para reprodução de alta fidelidade. Além disso, os utilizadores devem ter em conta o atraso de processamento; dependendo do comprimento da gravação, o processamento na nuvem pode demorar um minuto ou mais para devolver a transcrição.
Comparação de entidades: Aplicação de software vs. Hardware dedicado
| Atributo | Apenas aplicação de software (ex: Nuance) | Hardware de IA dedicado |
|---|---|---|
| Formato | Aplicação para smartphone | Dispositivo físico (compatível com MagSafe) |
| Interface | UI de ecrã tátil | Interface tátil de um botão |
| Integração com EHR | Integração empresarial profunda | API / Sincronização bidirecional |
| Estrutura de custos | Subscrição mensal elevada | Compra única + Recarga |
| Controlo de dados | Dependente da nuvem | Isolamento físico do SO do telemóvel |

O que a comunidade diz
Os utilizadores em fóruns da comunidade relatam frequentemente que o maior obstáculo à adoção da IA não é a precisão da transcrição, mas o atrito no fluxo de trabalho. Há um consenso comum entre terapeutas independentes de que o hardware físico parece mais seguro do que deixar uma aplicação para smartphone a correr. Demonstrações visuais de hardware moderno mostram dispositivos a encaixarem-se diretamente na parte de trás de um smartphone através do MagSafe, fornecendo uma interface tátil de um botão para controlar a gravação.
Os especialistas apontam que a conformidade real exige garantias explícitas; como observou um avaliador de hardware sobre dispositivos de IA dedicados, "Isto tem encriptação de utilizador de ponta a ponta. É conforme com o GDPR e a HIPAA com acesso zero a dados de terceiros."
Dica profissional: Ao avaliar o hardware, verifique as definições de seleção de ambiente. Dispositivos que permitem alternar manualmente os perfis de cancelamento de ruído (ex: "Curta distância" vs. "Exterior") geram significativamente menos alucinações da IA durante a fase de transcrição.
Secção final
A verdadeira conformidade com a HIPAA na era da IA é sobre segurança operacional, não apenas apertos de mão legais. Um BAA e encriptação são a base, mas proteger a sua licença médica exige políticas rigorosas de retenção zero, exclusões explícitas do LLM e fluxos de trabalho que evitam a fadiga de revisão crítica. A IA ambiente deve permitir-lhe voltar a fazer contacto visual sustentado com os pacientes, em segurança.
Comece hoje um teste seguro e de retenção zero do UMEVO Note Plus.
FAQ
Um gravador de voz com IA precisa de um BAA para estar em conformidade com a HIPAA?
Sim, um Acordo de Parceiro de Negócios (BAA) é legalmente exigido se o fornecedor processar ou armazenar Informação de Saúde Protegida (PHI). No entanto, um BAA sozinho não garante que o fornecedor não esteja a utilizar os seus dados para treinar os seus modelos de IA, a menos que esteja explicitamente declarado.
É uma violação da HIPAA se o meu assistente de transcrição com IA gravar conversas de fundo?
Divulgações incidentais podem ocorrer, mas os assistentes de transcrição ambiente em conformidade mitigam isto ao utilizar uma Política de Retenção Zero, garantindo que o áudio com vários oradores e o ruído de fundo são limpos imediatamente após a geração da nota clínica.
Como posso impedir que os assistentes de transcrição com IA utilizem os dados dos meus pacientes para treino?
Deve obter um acordo de nível empresarial que inclua explicitamente uma cláusula de exclusão do treino do LLM, garantindo que a sua ePHI esteja isolada dos algoritmos de aprendizagem automática do fornecedor.
Os gravadores de voz com IA baseados na extremidade são mais seguros do que os baseados na nuvem?
O processamento na extremidade (onde o áudio é transcrito diretamente no dispositivo) é inerentemente mais seguro em relação à transmissão de dados, uma vez que o áudio bruto nunca sai do hardware físico. No entanto, os processadores baseados na nuvem podem ser igualmente seguros se aplicarem protocolos rigorosos de retenção zero e encriptação de ponta a ponta.




0 comentários